運用概況
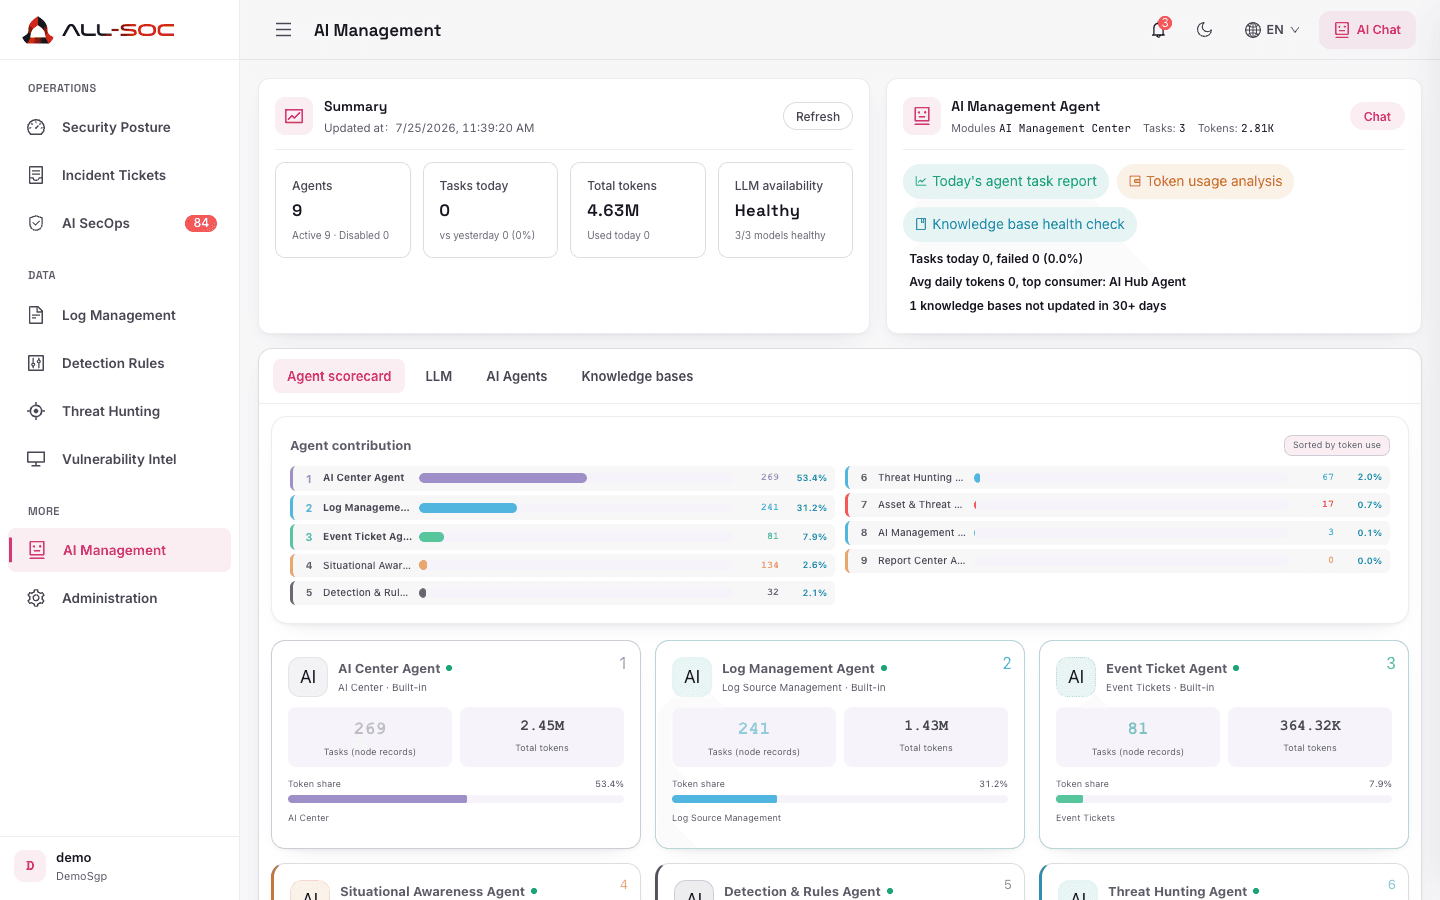
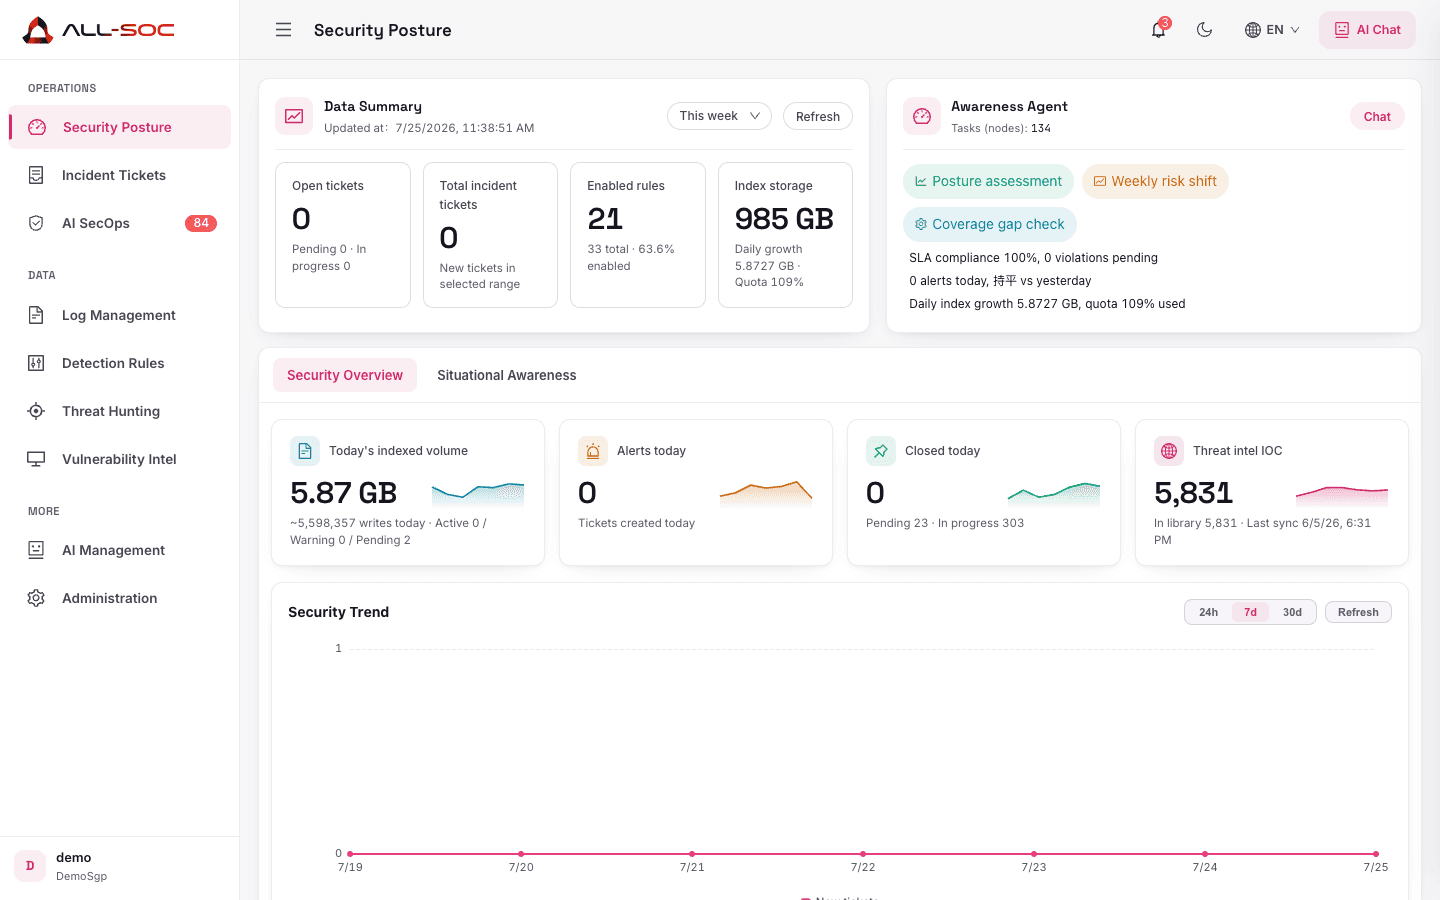
SOCの司令塔。アラート傾向、未完了チケット、ハントタスク、チーム負荷をリアルタイムに示し、運用健全性とリソース配分を支えます。
- リアルタイムKPIダッシュボード
- アラート傾向と分類
- チーム負荷とSLA概況
- カスタマイズ可能なビューとフィルタ
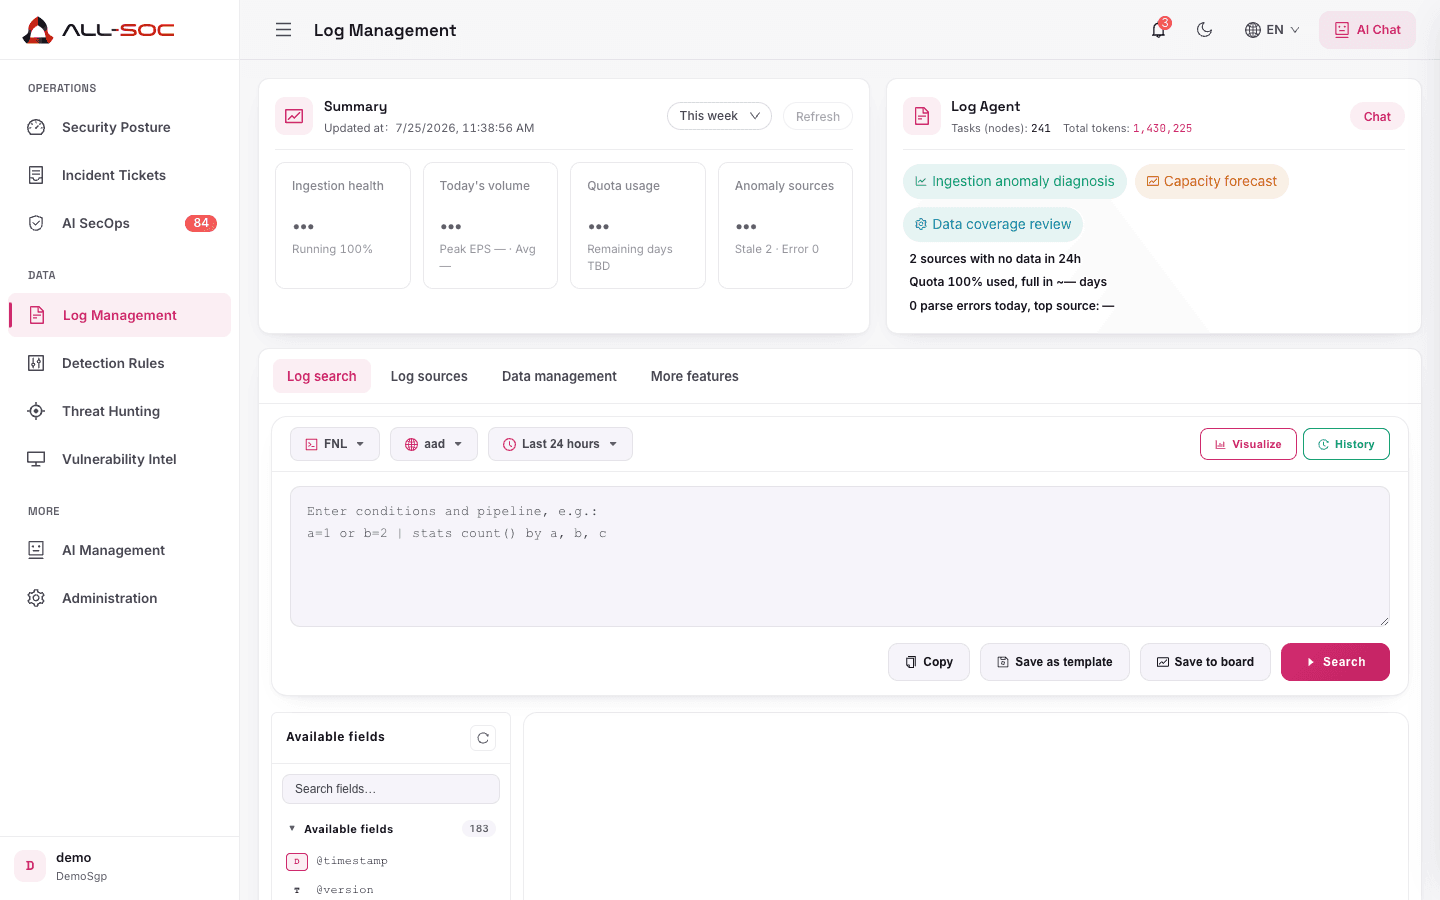
ログ管理
検索可能な統合ログ基盤を構築。主要ログ源、フィールド正規化、保存方針、高速検索に対応し、検知とハンティングのデータ層となります。
- 多源コネクタとエージェント
- 解析ルールとフィールド対応付け
- 保存期間とストレージ階層
- 全文検索と保存済みクエリ
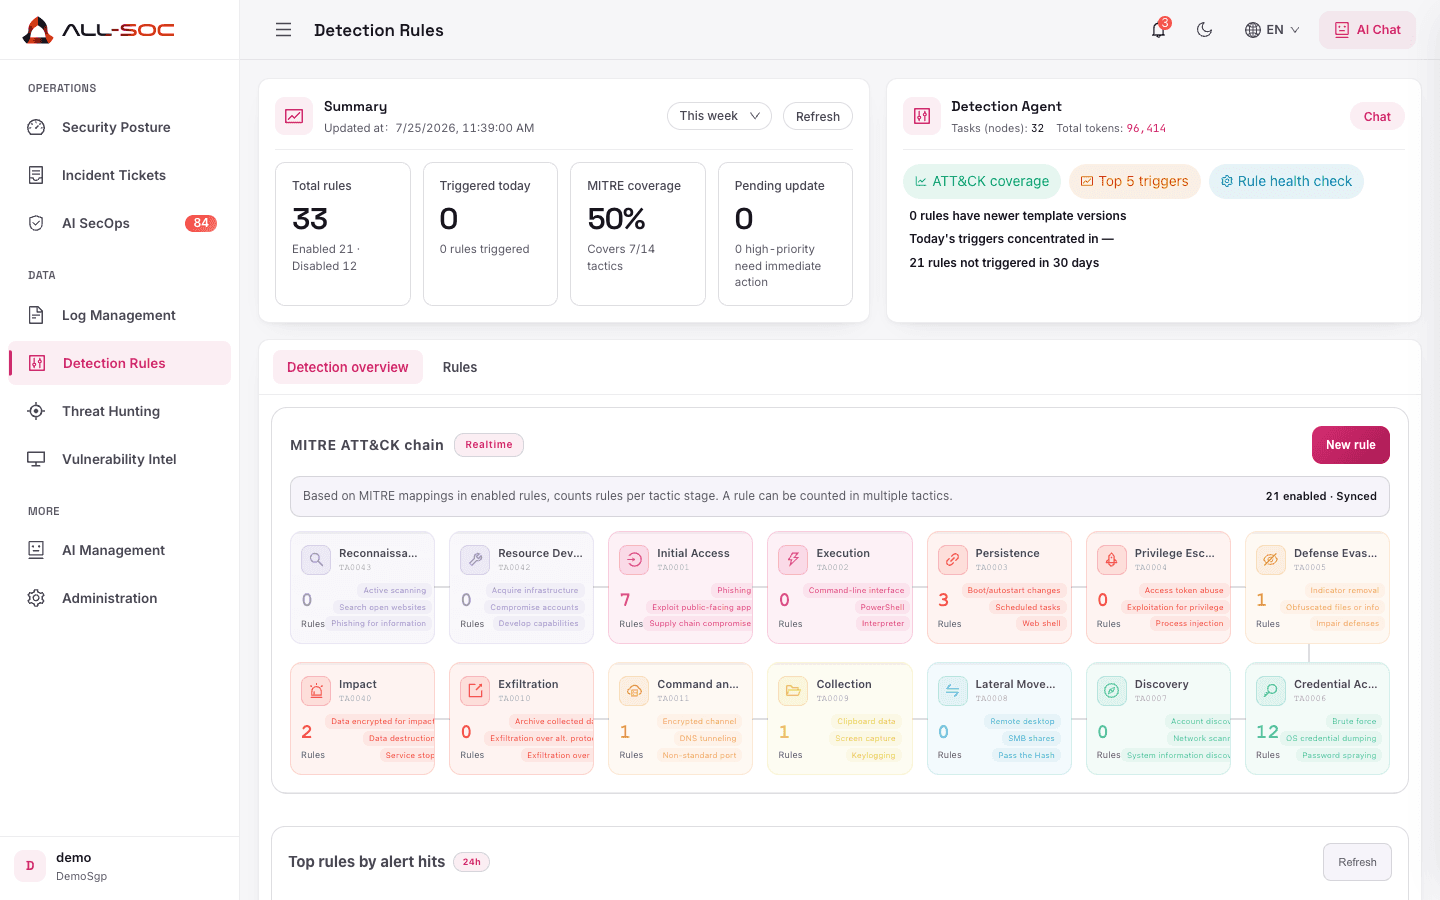
検知エンジン
生ログから調査可能なイベントへ。ルールエンジン、相関分析、ベースライン異常検知でノイズを優先度付きアラートへ集約します。
- Sigma/YARA形式のルール
- 複数イベント相関
- 誤検知フィードバックループ
- MITRE ATT&CK対応付け
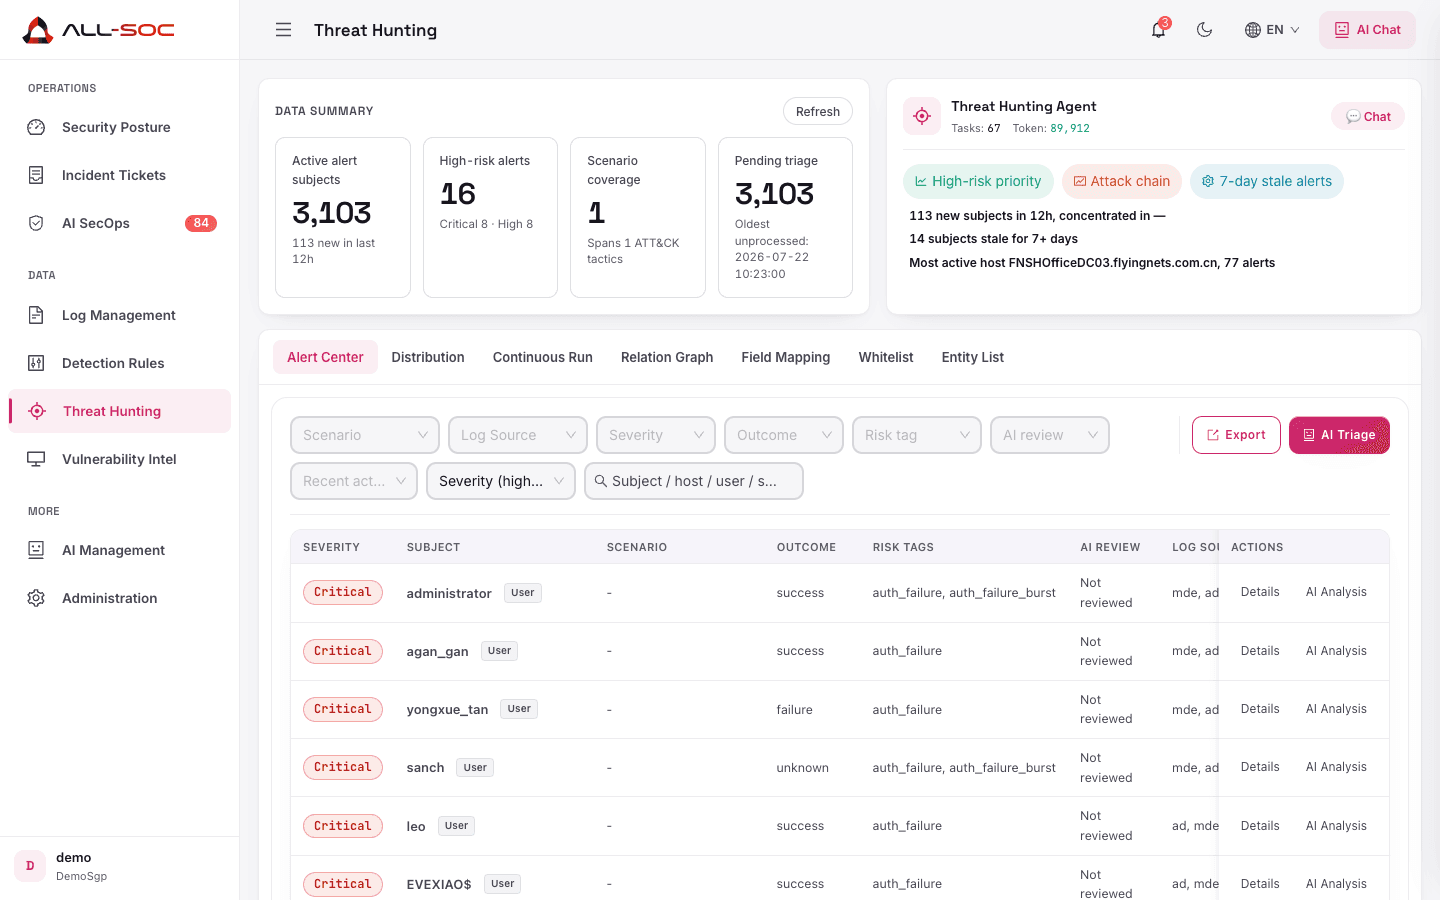
脅威ハンティング
受け身の対応から能動的な発見へ。よくある攻撃パターンのプレイブック、カスタムクエリ、発見から検知ルールへのシームレスな流れを提供します。
- 事前定義ハントプレイブック
- 対話型クエリワークベンチ
- 発見からルール化の流れ
- ハントタスクの協業
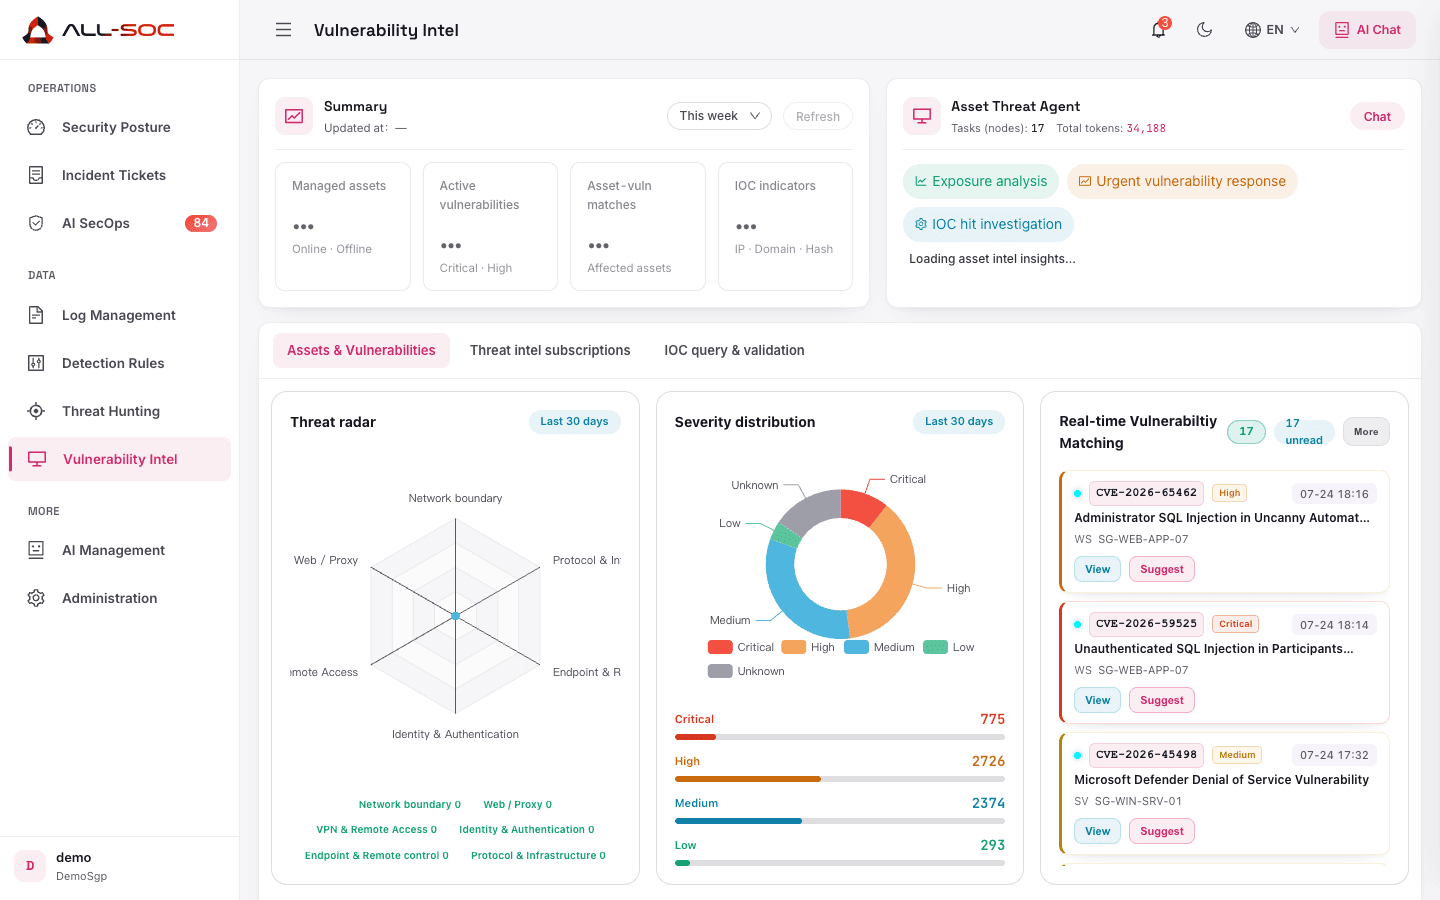
資産管理
アラートごとにコンテキストを付与。ネットワーク資産の自動発見とCMDB連携、重要資産の手動タグ付けをアラート・チケット・調査に結びつけます。
- 資産の自動発見
- CMDB/API連携
- 資産グループとタグ
- リスクスコアと露出
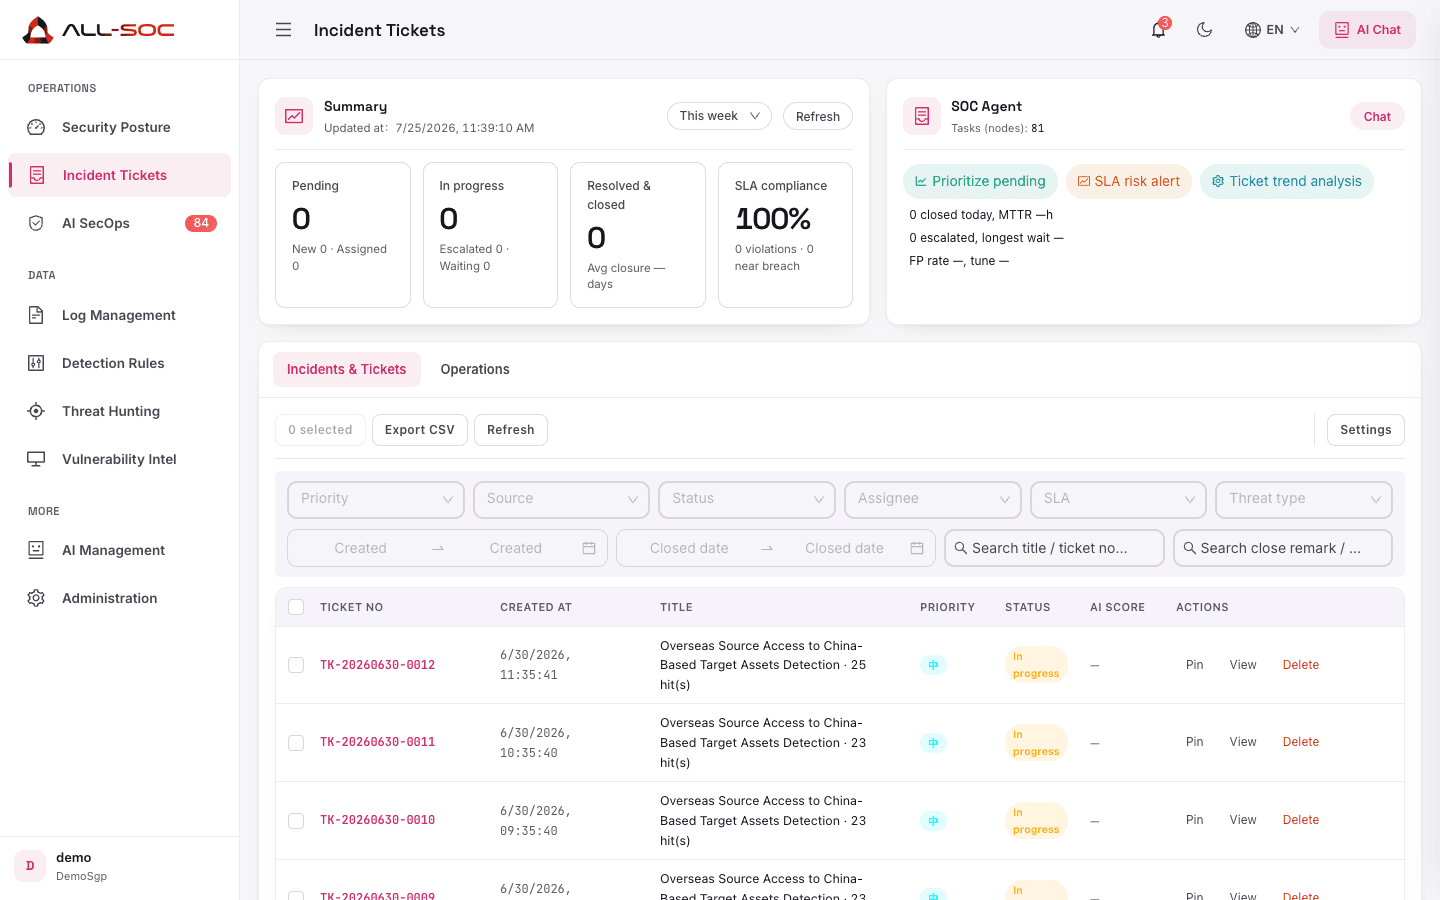
チケット対応
標準化されたインシデント処理。トリアージ、調査メモ、割当、是正、事後レビューまでを追跡・監査可能にします。
- 標準対応プレイブック
- SLAとエスカレーション方針
- 協業タイムライン
- ITSM連携
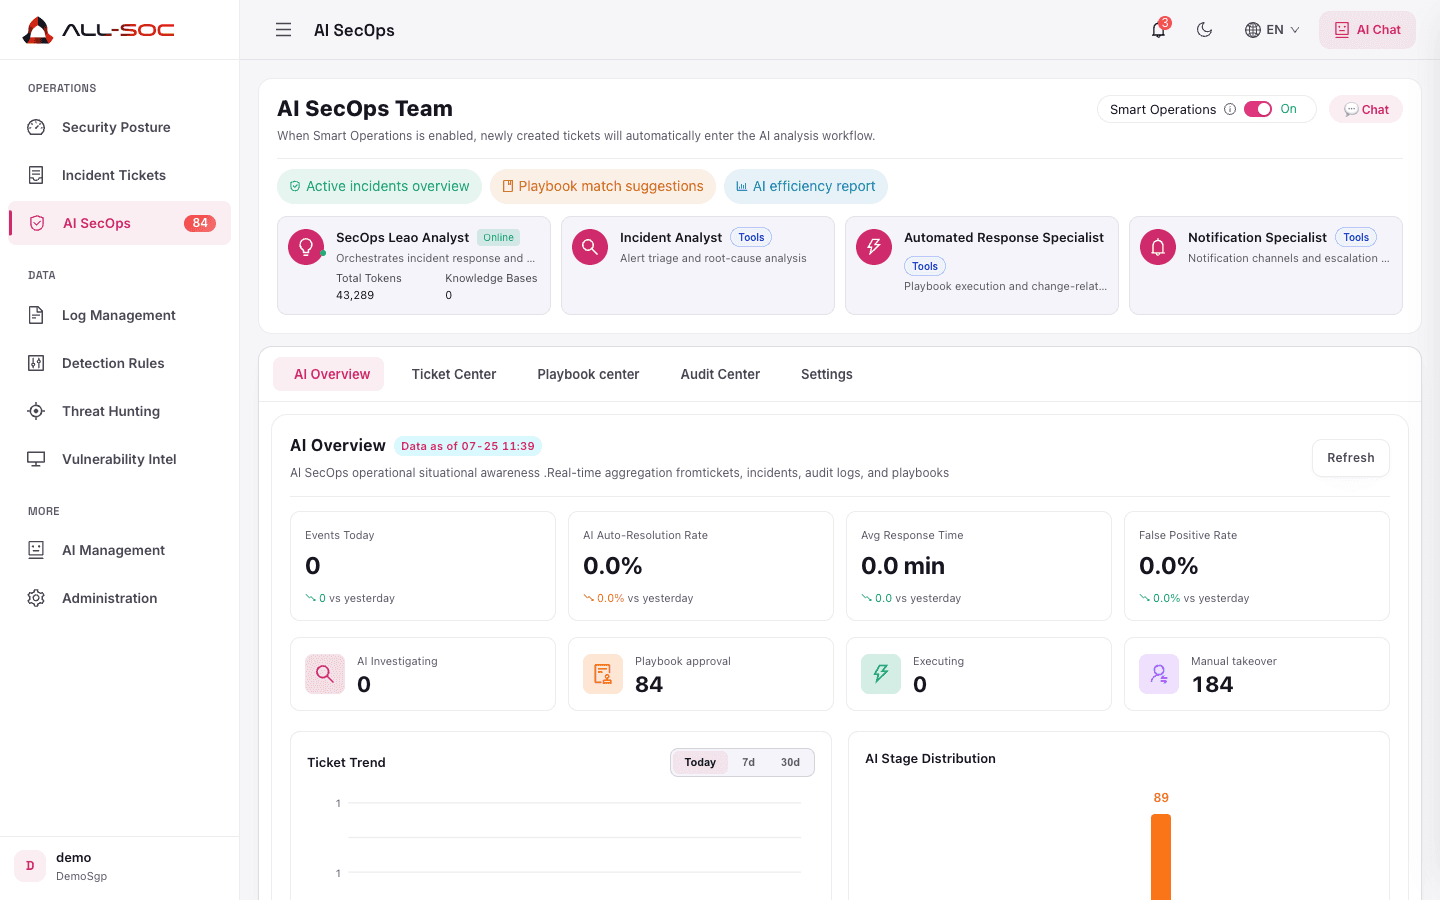
AI運用アシスタント
アナリスト向けの対話支援。文脈に応じた調査提案、ログクエリ支援、レポート要約。判断を置き換えるのではなく補強します。
- 文脈を踏まえたQ&A
- 調査ステップの提案
- レポート要約
- 監査可能なAI操作ログ
レポートとコンプライアンス
経営層と監査向けのレポートを自動生成。月次運用、インシデント要約、コンプライアンスマッピング、カスタムテンプレートに対応します。
- 月次レポートの自動生成
- インシデント調査レポート
- コンプライアンス枠組み対応
- PDF/HTML出力