自律監視と分析
24時間365日アラートキューを監視し、証跡を相関して優先度と判断根拠を可視化します。
AI SecOps / Operating System
Agentが継続的にアラートを分析し、Runbookに基づく対応を進めます。高リスク操作は、証跡とともに担当者の承認を得るため、可視化・監査・介入が可能です。
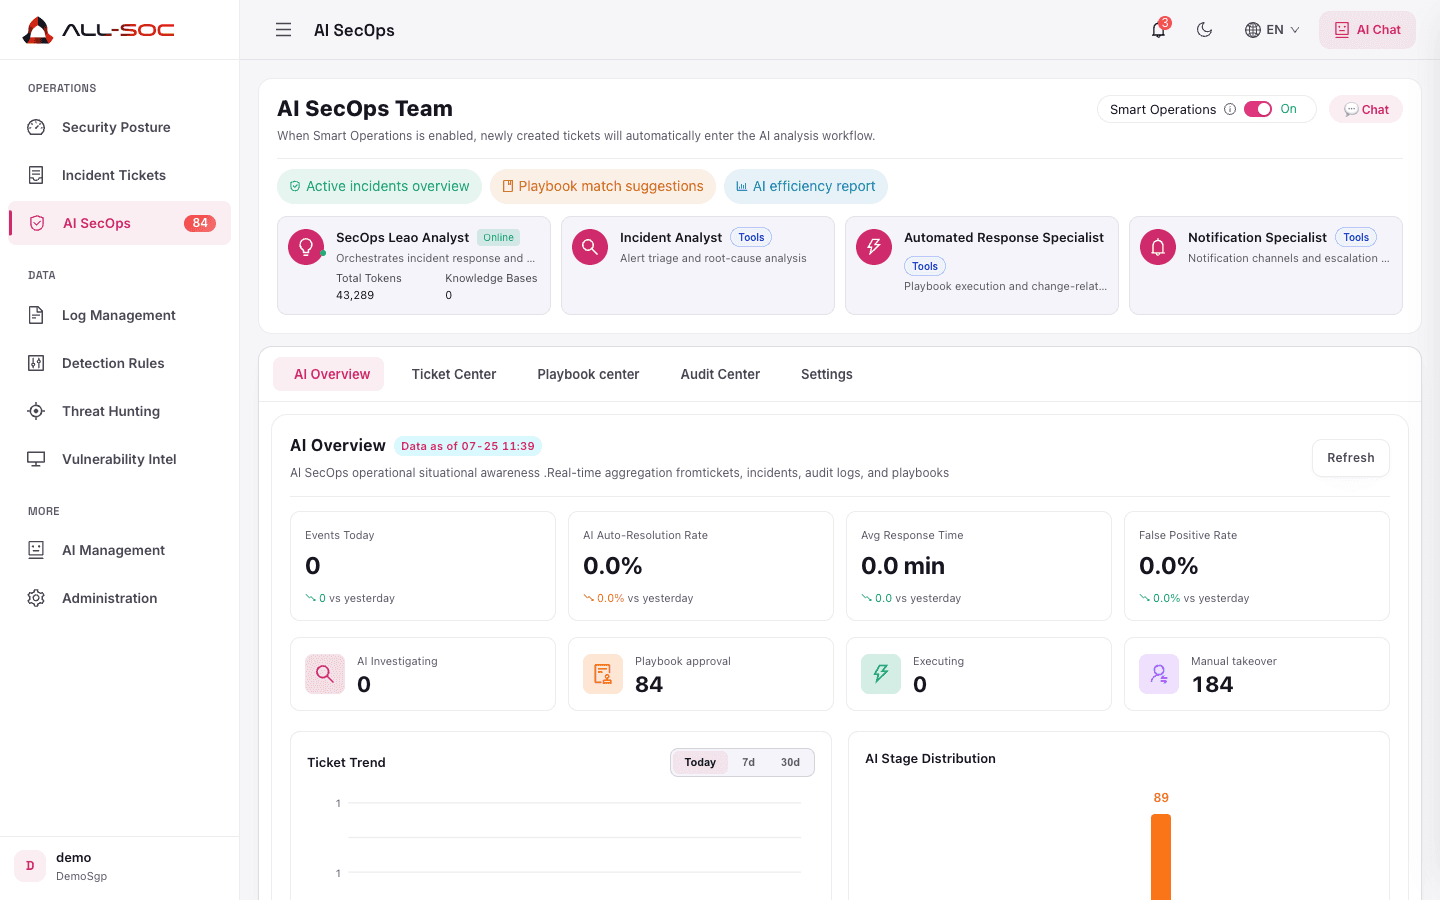
24時間365日、証跡を相関して優先度を判定し、説明可能な結論を提示します。
標準Runbookに沿って隔離、通知などを進め、定型作業と対応漏れを減らします。
当番担当者へ証跡を添えて承認を依頼。操作は監査可能で、必要に応じて復元できます。
AI SecOps
Agentがアラートを継続監視・分析し、Runbookに沿って対応を進めます。高リスク操作は担当者へ証跡と推奨案を提示し、承認を得て実行します。
Master SecOps Orchestrator
意図理解・オーケストレーション・Runbook実行・人による承認
24時間365日アラートキューを監視し、証跡を相関して優先度と判断根拠を可視化します。
隔離、遮断、通知を標準Runbookで進め、作業負荷と対応漏れを抑えます。
高リスク操作では、証跡と推奨案を添えて当番担当者へ承認を依頼します。
HITL → HOTL → AUTOの段階的な信頼モデルで、すべての操作を追跡・介入・復元できます。
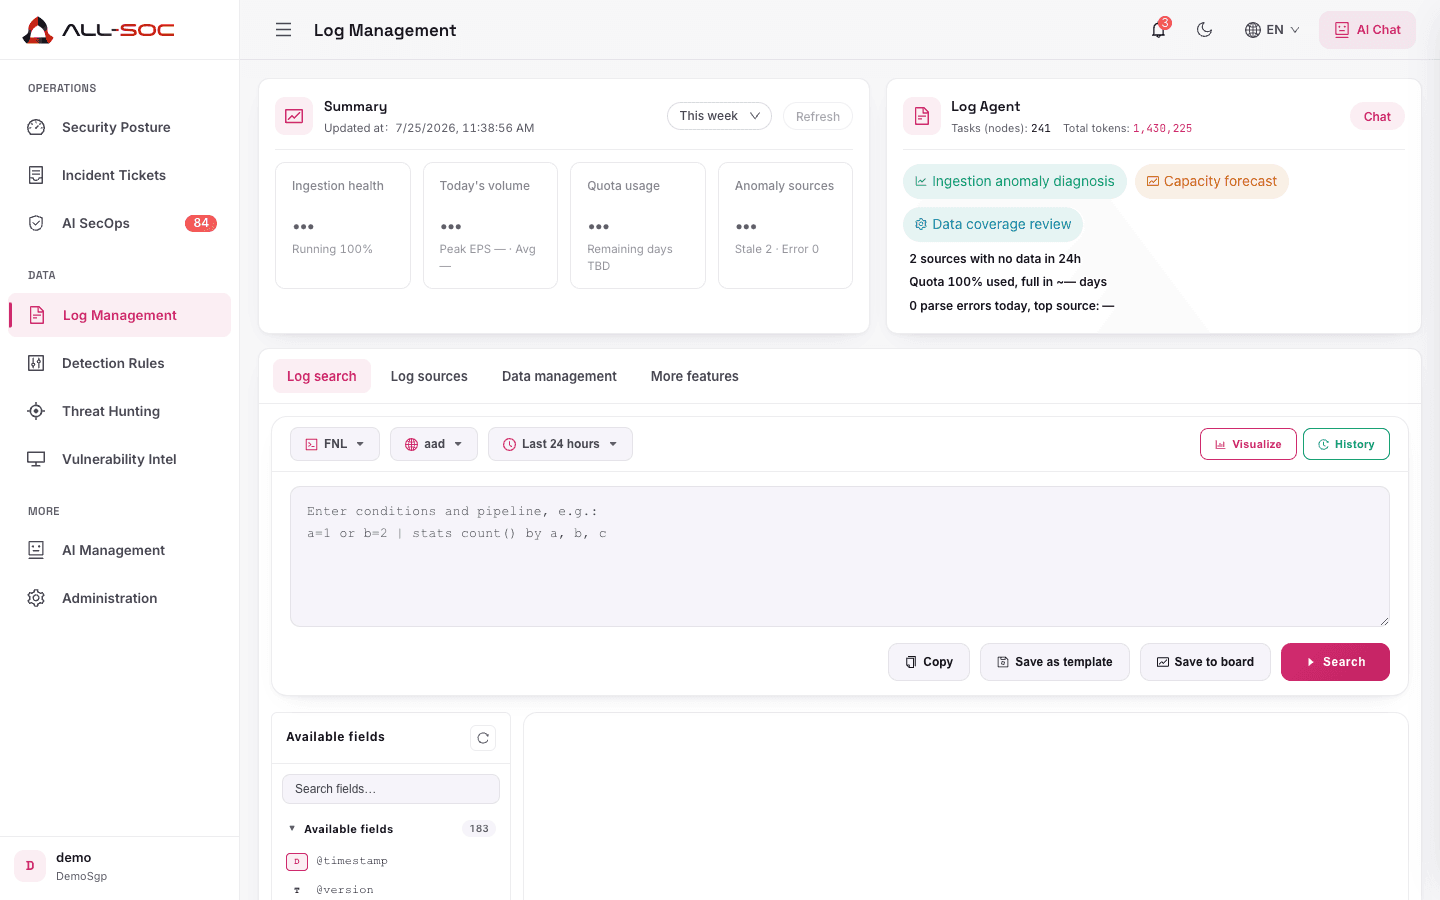
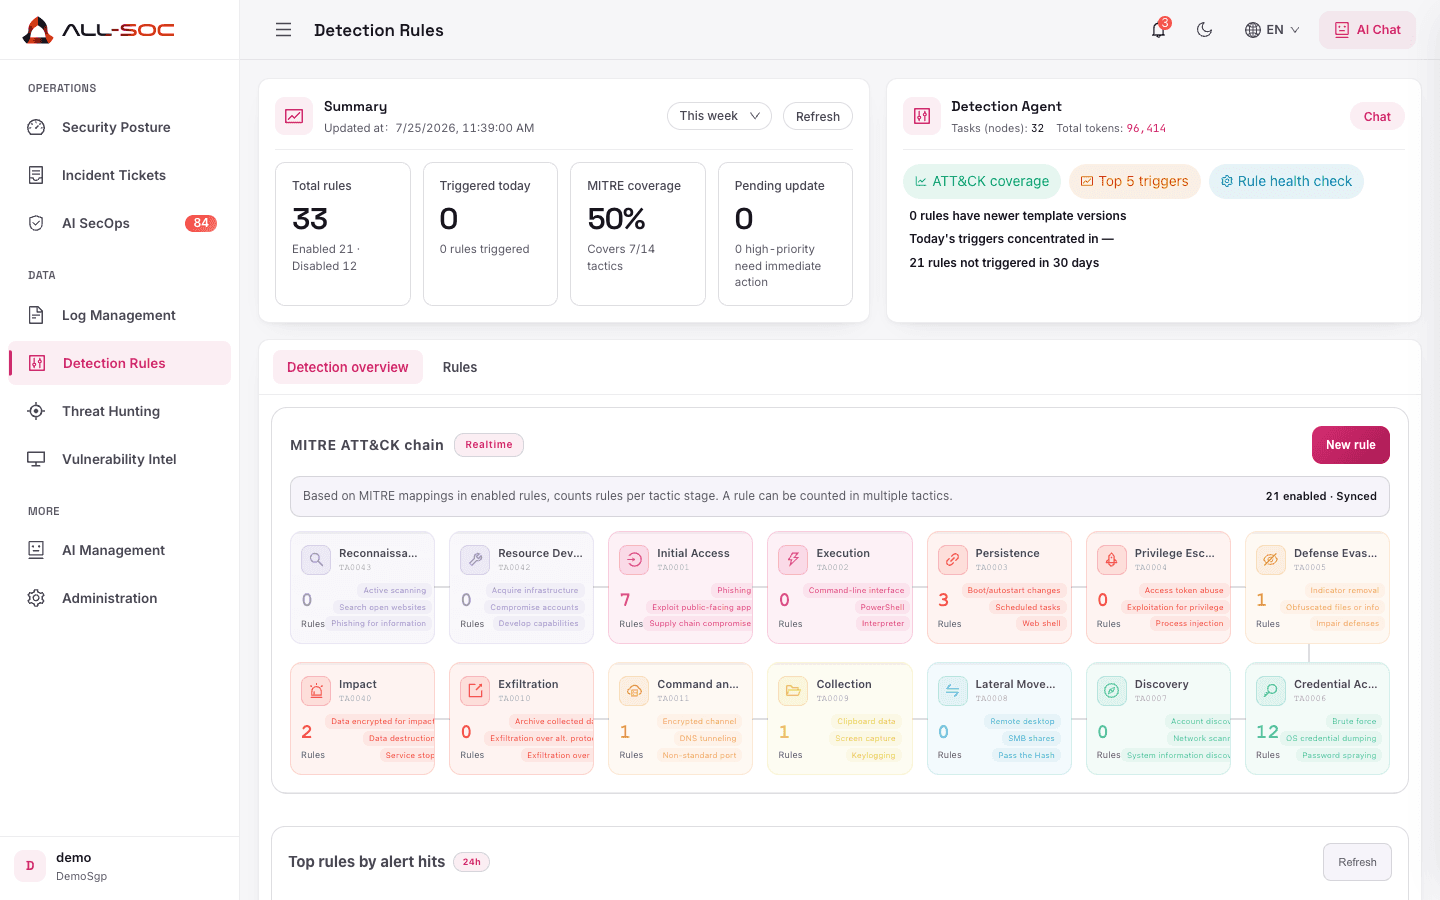
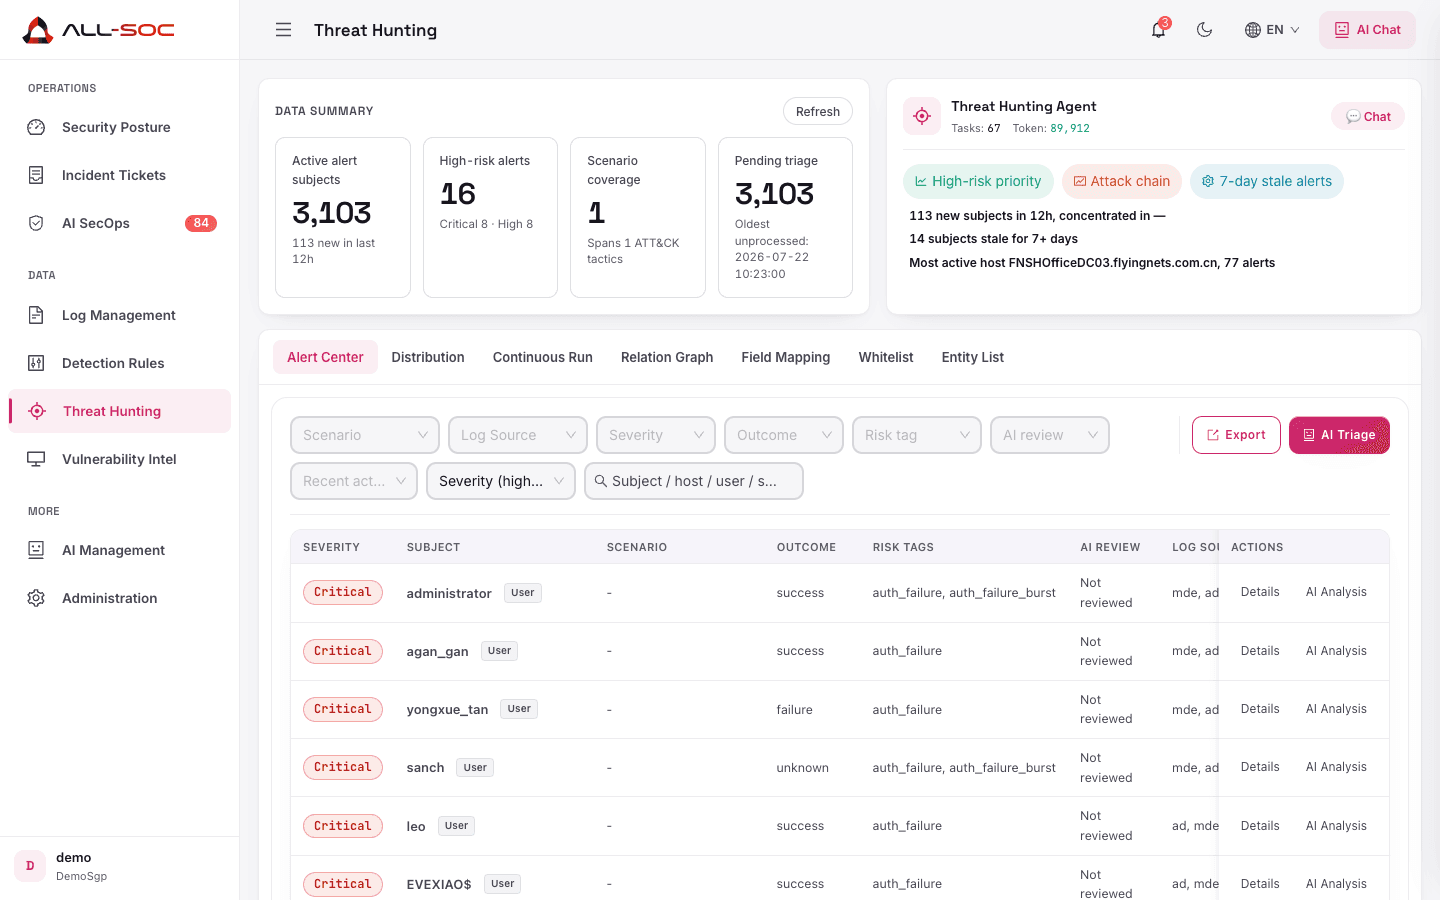
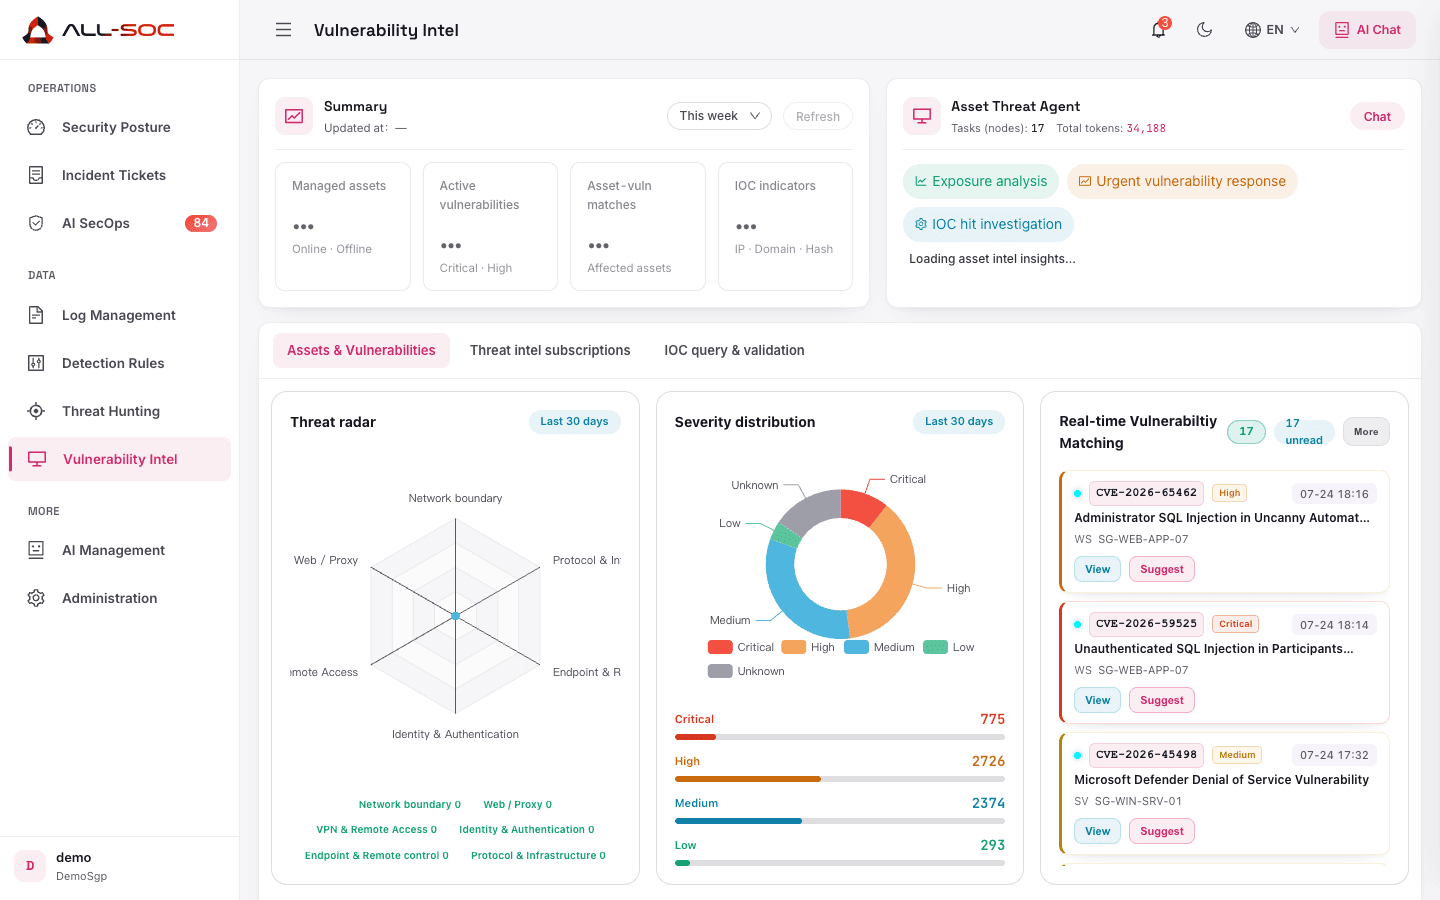
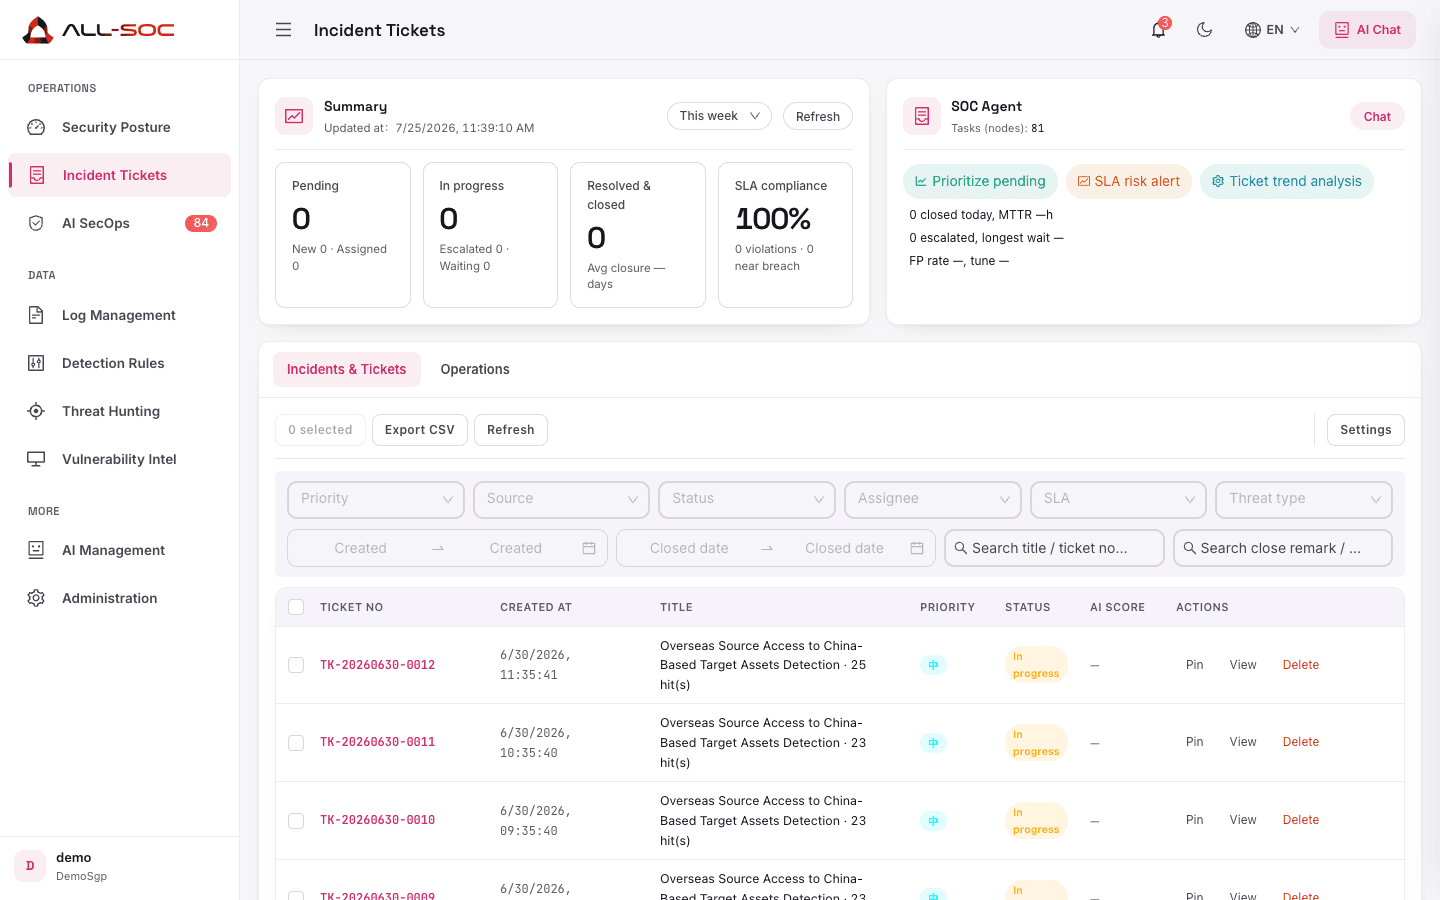
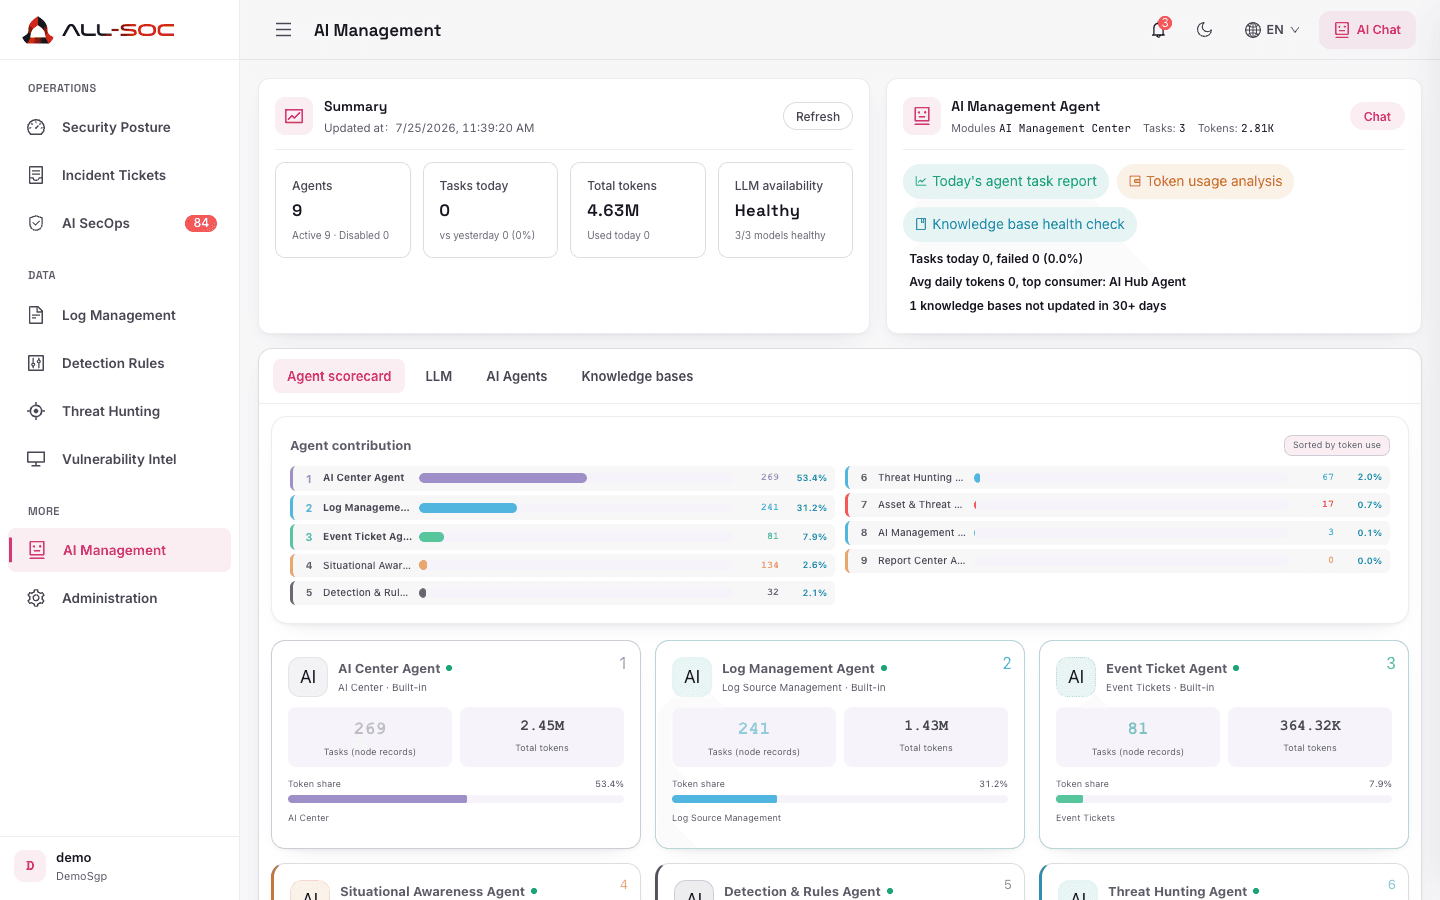
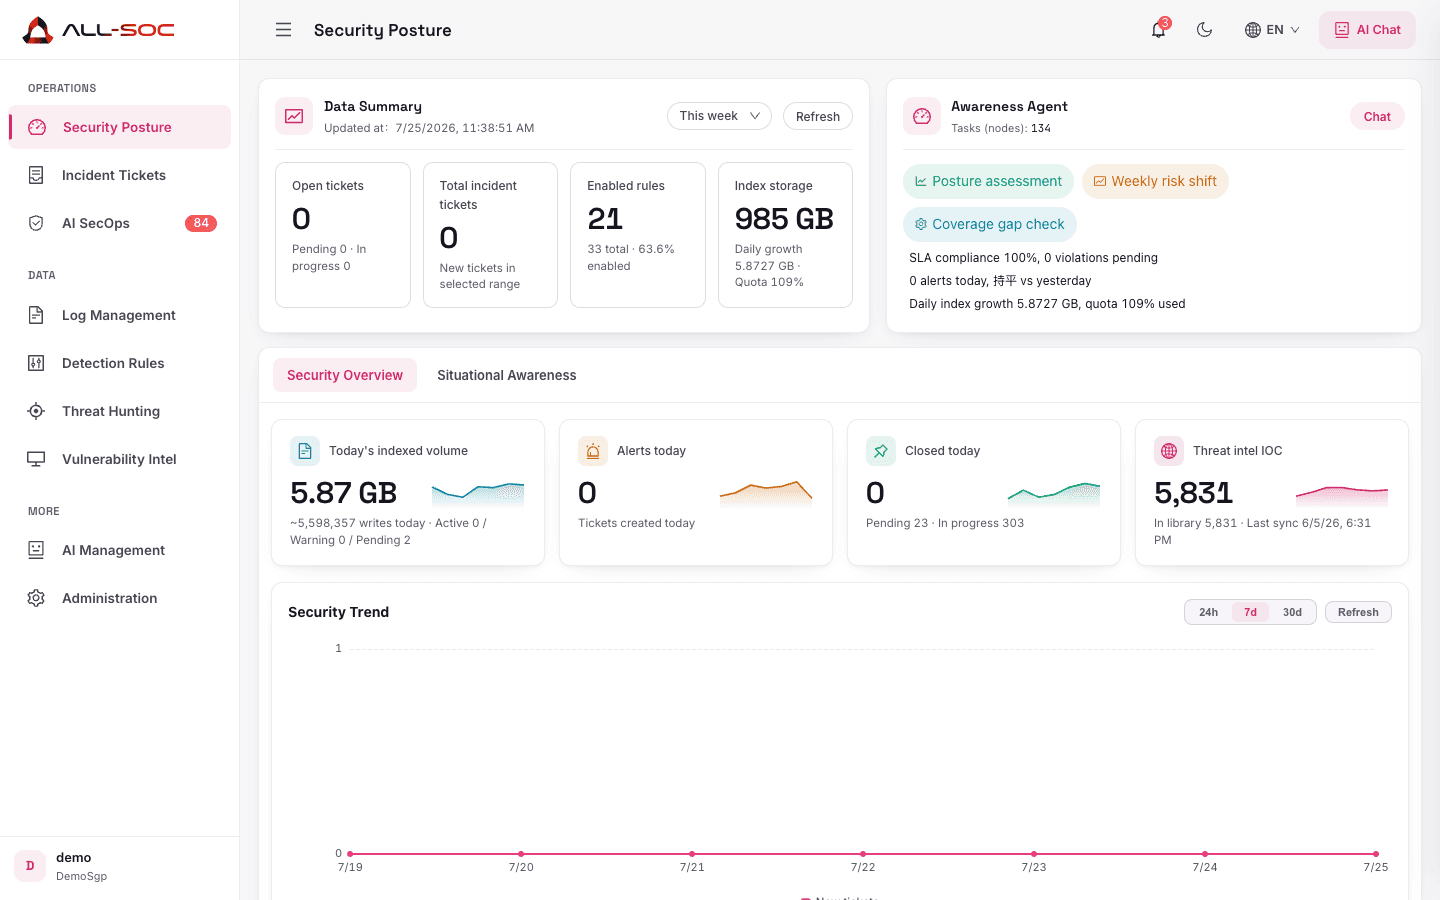
運用のために設計
アナリスト、専門Agent、実行ツールが同じインシデントの事実を共有し、重要な判断は人が担います。
アラートを自律監視・分析し、Runbookを前進
重要な対応は担当者の承認を経て実行
証跡を保全し、監査とレビューを支援
客観的なスコアと改善指針付きの、無料の構造化自己評価です。