ノイズが本当の脅威を隠す
誤検知と低価値アラートがアナリストの時間を奪い、重要なインシデントが埋もれます。
AIエージェント駆動のエンタープライズSIEM
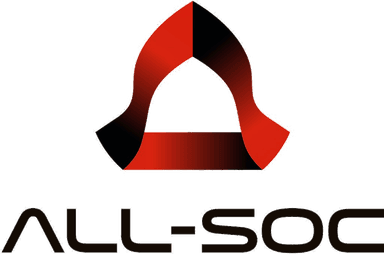
アラートのノイズ、人材不足、分断されたツールが対応を遅らせます。ALL-SOC 3.0はAIエージェント駆動のSIEMとして、見える化・精緻な発見・迅速な対応を支援し、運用できるSOCづくりを支えます。
企業のセキュリティ課題
アラート過多、人材不足、ツールの分断、対応の遅れ。多くの企業に不足しているのは製品ではなく、実際に運用できるセキュリティ体制です。
誤検知と低価値アラートがアナリストの時間を奪い、重要なインシデントが埋もれます。
専任SOCの構築にはコストと時間がかかり、夜間・休日が防御の空白になります。
ログ、検知、チケット、インテリジェンスが分散し、調査とレビューが止まります。
発見から確認、対応までが手作業に依存し、対応が数時間から数日に及びます。
脅威の背景
自動化フィッシング、生成AIによるソーシャルエンジニアリング、適応型マルウェア、AI支援偵察が攻撃のコストを下げ、速度を高めています。
フィッシング、悪用、横展開が自動化され、人手による対応速度を超えています。
シグネチャや固定ルールだけでは、新しいTTPや長期潜伏する攻撃経路への対応が困難です。
ID、エンドポイント、クラウド、アプリが絡み合い、単一画面では全体のリスクを把握できません。
AI SIEMの価値
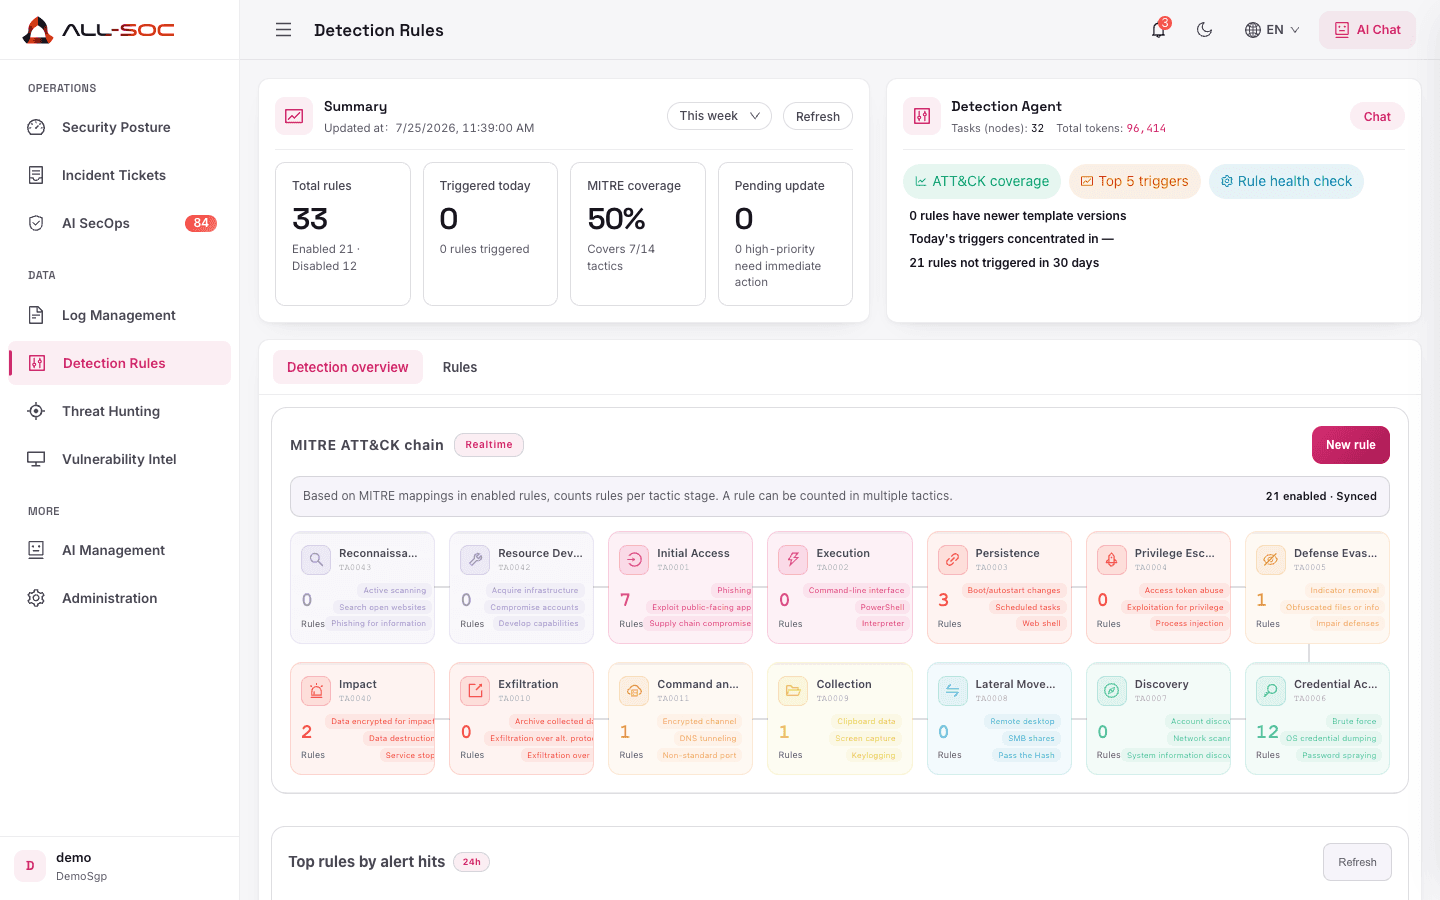
AI SIEMは単なるダッシュボードではありません。収集、検知、ハンティング、対応、レポートを会話型で追跡可能な運用システムにします。
ログ、資産、アラート、インシデント、脅威状態を統合し、運用全体を把握します。
ルール、相関、UEBA、AI推論を組み合わせ、既知・未知のリスクを発見します。
分析、承認、Runbook実行を一連の流れにし、MTTRを短縮します。
ITチームでも24×7運用を実現し、専門人材への依存とコストを抑えます。
ALL-SOCの特徴と強み
ALL-SOC 3.0は1+N AI Agentアーキテクチャで仮想セキュリティ専門家チームを構築し、会話型運用、追跡可能な処理、段階的な信頼を実現します。
80%
MTTR短縮
90%
シナリオカバレッジ
10×
有効シグナル向上
≥99%
認識精度
A Master Agent orchestrates domain specialists across detection, hunting, tickets, and reporting with cross-checks.
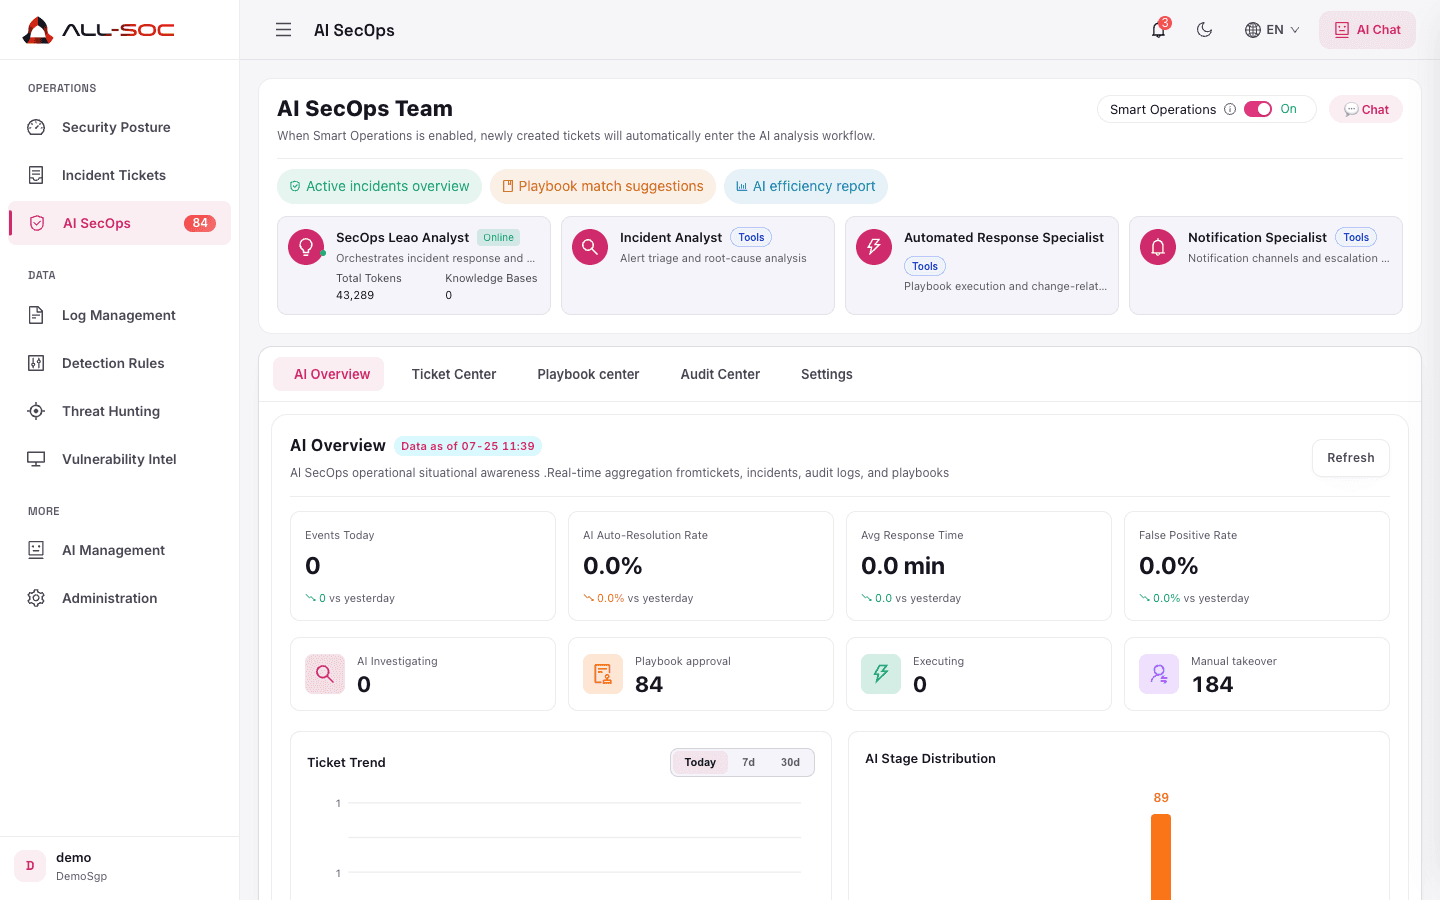
Search, investigate, and triage through conversation—learning cost can drop ~80% for everyday IT teams.
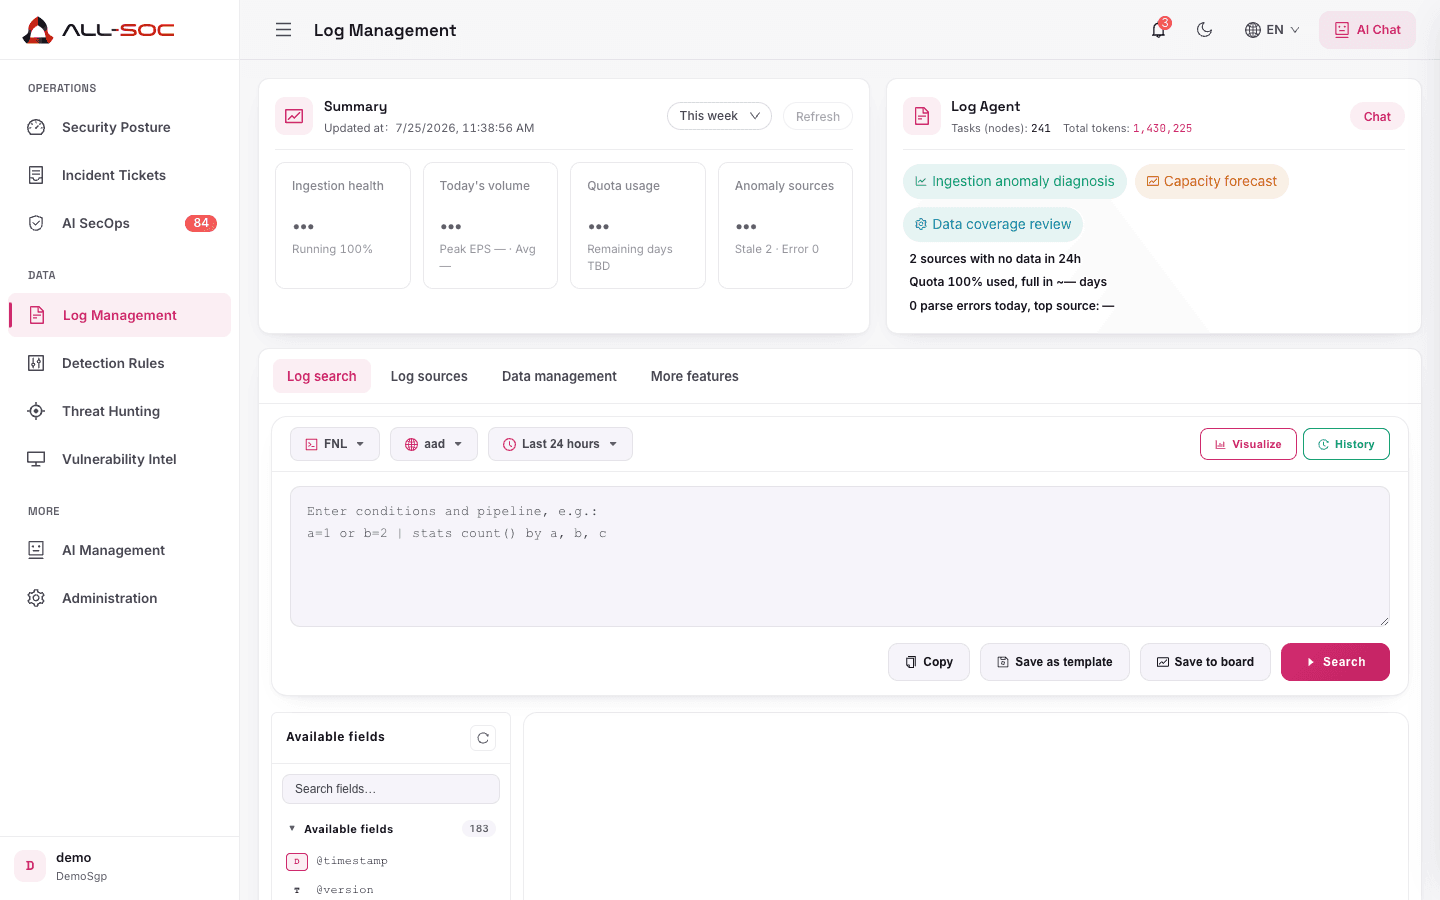
Semantic reasoning and attack-path reconstruction help teams move beyond wait-and-see detection.
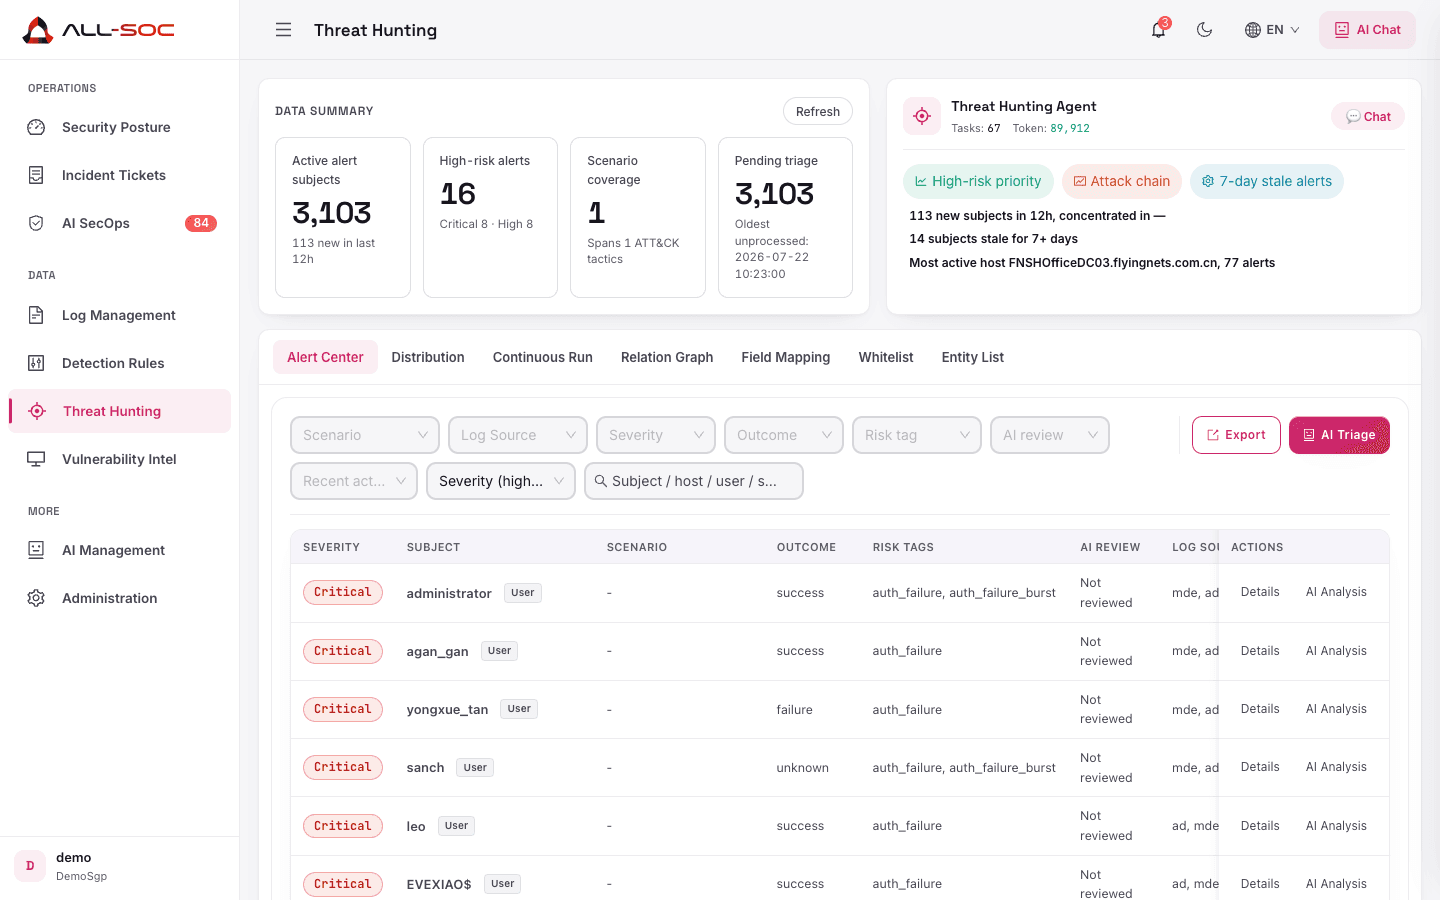
Chain-of-thought with HITL→HOTL→AUTO trust. High-risk steps contact humans per Runbook—intervenable and traceable human–AI collaboration, not a black box.