告警噪音淹没真实威胁
海量误报与低价值告警消耗分析师精力,真正的高风险事件反而被淹没。
AI Agent 驱动的企业 SIEM
告警噪音、人才短缺与工具割裂正在拖慢响应。ALL-SOC 3.0 以 AI Agent 驱动的 SIEM,帮助企业看得见、找得准、处置快,持续建设可运营的 SOC 能力。
企业安全痛点
告警过多、人才稀缺、工具割裂、响应缓慢——多数企业并不是缺少安全产品,而是缺少一套真正可运营的安全体系。
海量误报与低价值告警消耗分析师精力,真正的高风险事件反而被淹没。
专职 SOC 团队成本高、培养慢,夜间与节假日往往成为防护真空。
日志、检测、工单、情报分散在不同系统,调查路径断裂,复盘困难。
从发现到确认再到处置,流程依赖人工经验,小时级甚至天级响应成为常态。
威胁背景
自动化钓鱼、生成式社工、自适应恶意代码与 AI 辅助侦察,正在降低攻击门槛、放大攻击速度。企业需要同等能级的 AI 化防御与运营能力。
钓鱼、漏洞利用与横向移动被脚本与模型加速,攻击节奏远超人工响应。
仅依赖签名与固定规则,难以识别新型 TTPs 与长期潜伏的攻击链。
身份、终端、云工作负载与业务系统交织,单一视角已无法看清全局风险。
AI SIEM 的价值
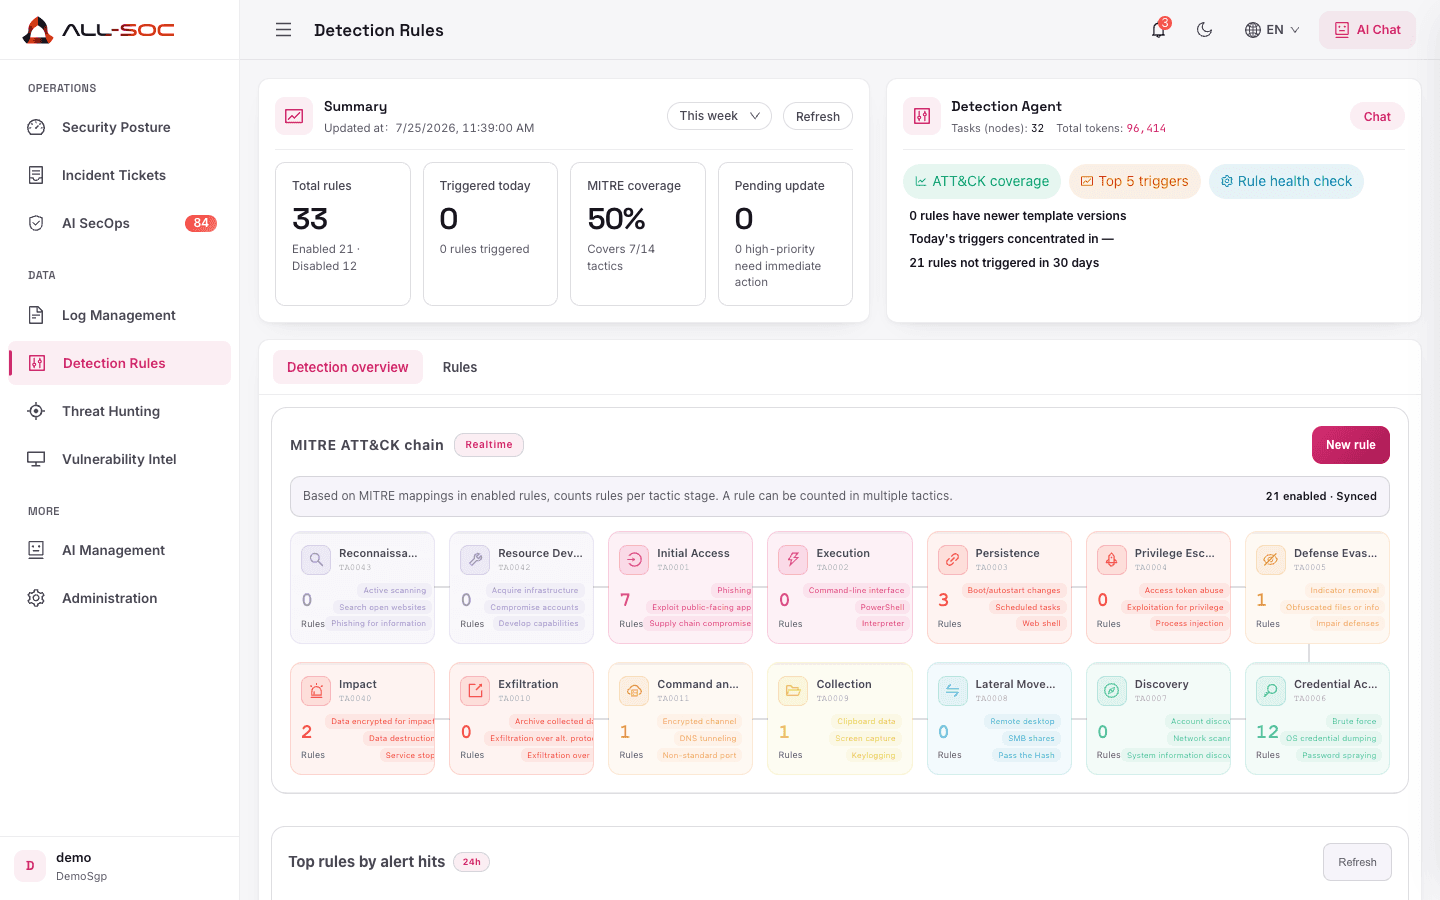
AI SIEM 不是再多一块仪表盘,而是把采集、检测、狩猎、响应与报告编排成可对话、可追溯、可持续改进的运营系统。
统一日志、资产、告警、事件与威胁状态,形成完整态势视图。
规则、关联、UEBA 与 AI 推理协同,主动发现已知与未知风险。
从分析、审批到 Runbook 执行形成闭环,显著缩短 MTTR。
普通 IT 亦可上手,7×24 持续运营,降低专职团队门槛与成本。
ALL-SOC 特色与优势
ALL-SOC 3.0 以 1+N AI Agent 架构构建虚拟安全专家团队:聊天式运营、行为可追溯、渐进信任,把复杂 SIEM 变成可落地的日常能力。
80%
MTTR 缩短
90%
场景覆盖
10×
有效告警提升
≥99%
识别准确率
Master Agent 总控 + 领域 Agent 专业分工,交叉验证,覆盖检测、狩猎、工单与报告。
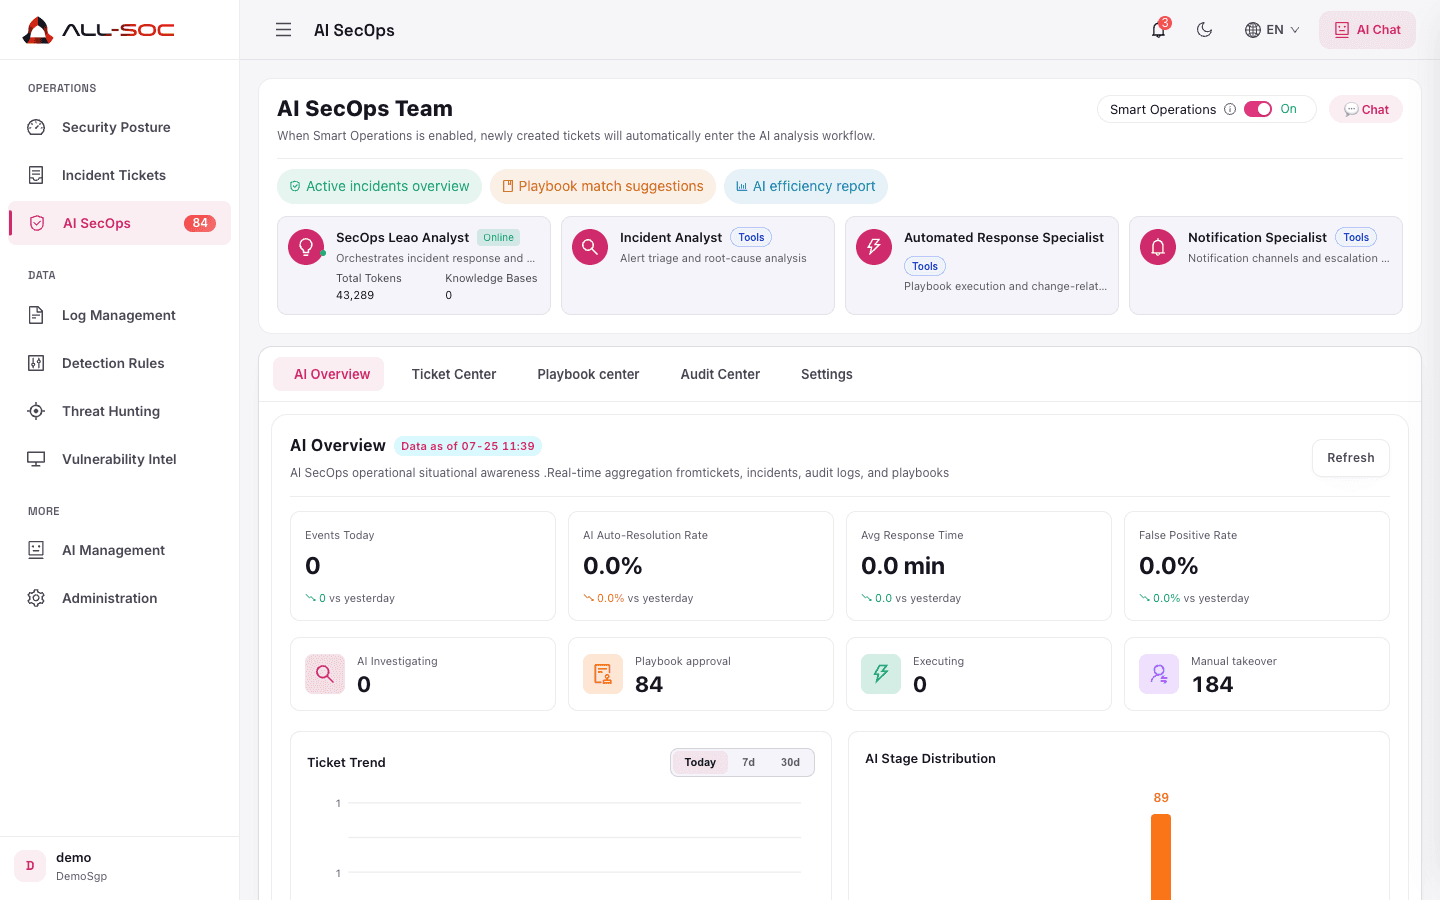
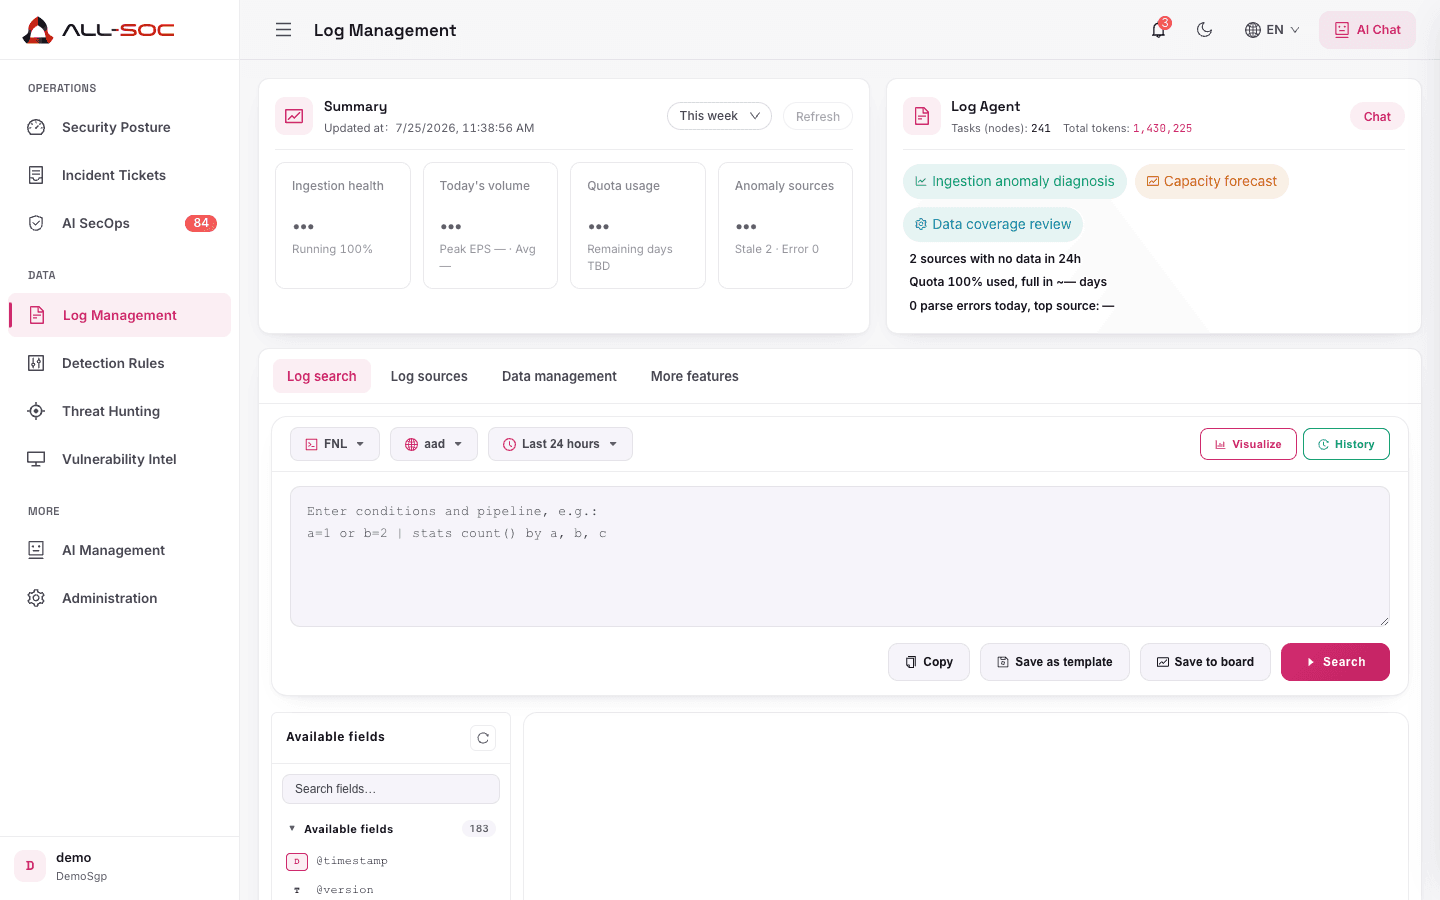
用对话完成检索、分析与调查,学习成本可降低约 80%,普通 IT 也能参与运营。
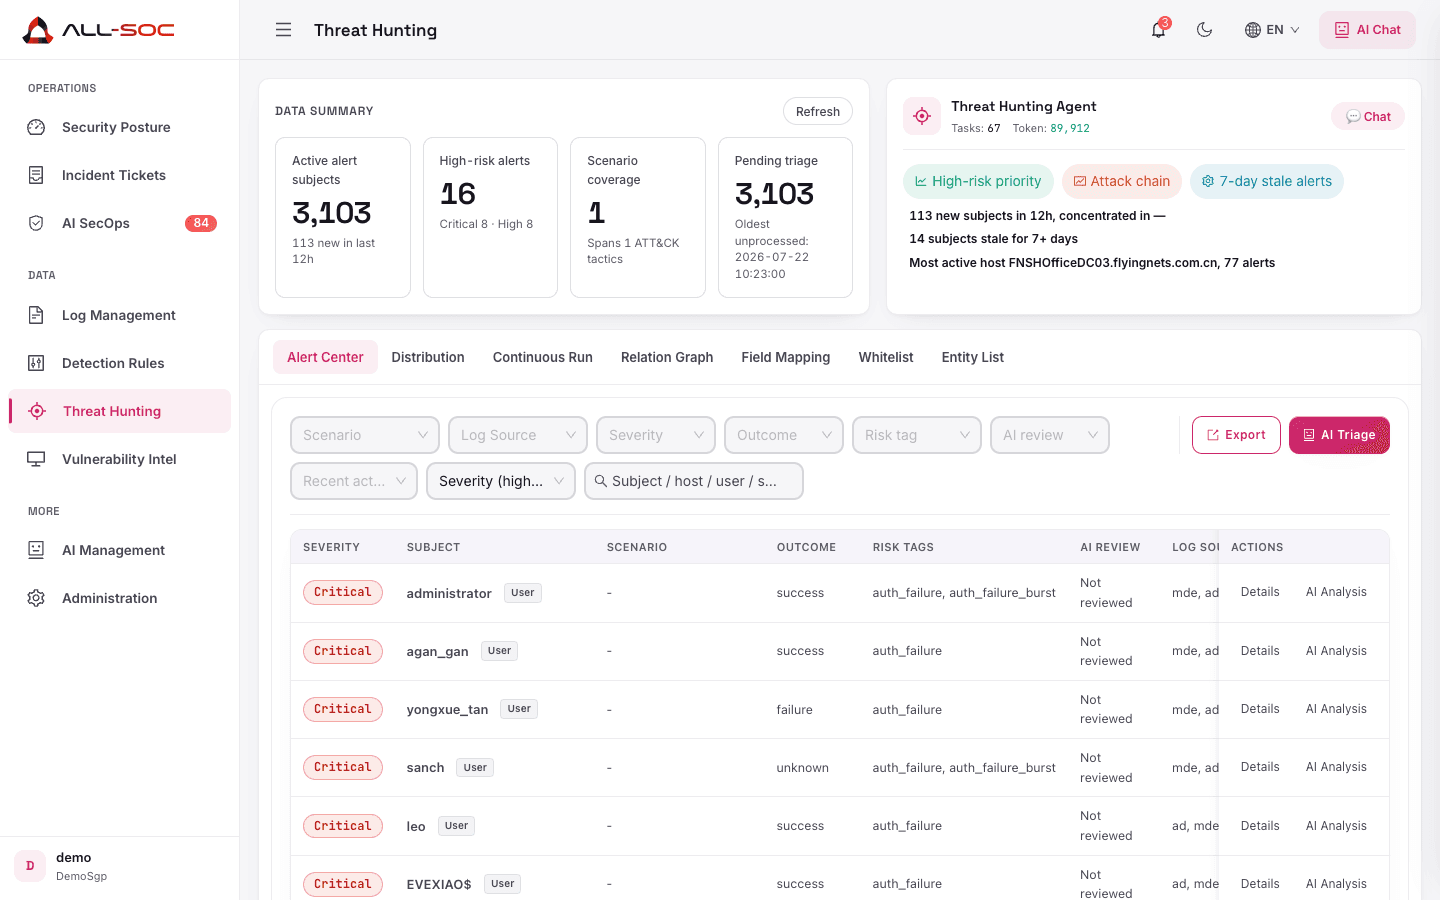
语义推理与攻击链复原,帮助团队从“等告警”转向主动发现未知威胁。
内置思维链与 HITL→HOTL→AUTO 渐进信任;高风险动作按 Runbook 联络真人确认,始终可介入、可回溯——人机协同而非黑盒处置。